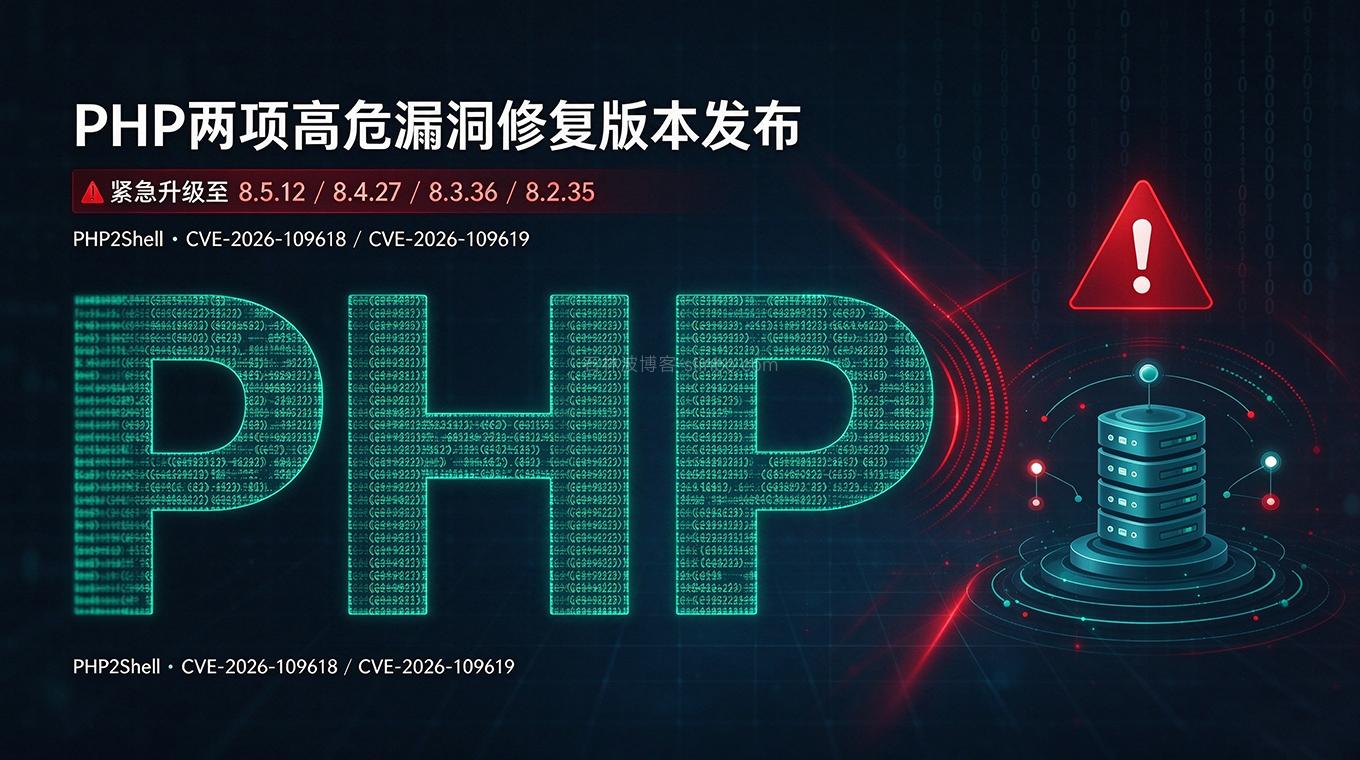
PHP两项高危漏洞修复版本发布:PHP2Shell波及全球Web服务器,升级是唯一选择
一、发生了什么北京时间昨晚(10月21日22点),PHP 安全团队按计划紧急发布了四个安全版本,一次性修复了 PHP 解释器核心里的两个严重漏洞。这两个漏洞有一个共同的代号——PHP2Shell,编号分别是CVE-2026-109618和CVE-2026-109619。在 CVSS v4.0 评分体系下,两个漏洞都拿到了9.2 分,属于最高危那一档。更要命的是,这俩都是未授权远程代码执行(RCE):攻击者不用登录、不用你站点暴露什么特殊接口,只要给你服务器发一个构造好的 HTTP 请求,就能在
2026/10/22 15:41
188
0
CentOS修复CVE-2021-4034 Linux Polkit本地提权漏洞
一、漏洞描述1.Polkit 是用于在类 Unix 操作系统中控制系统范围特权的组件。它为非特权进程提供了与特权进程进行通信的有组织的方式。2.CVE-2021-4034:polkit 的 pkexec 存在本地权限提升漏洞,已获得普通权限的攻击者可通过此漏洞获取root权限。二、漏洞修复1.CentOS Linux在线升级,切换root命令,直接执行下面这些命令yum clean all && yum makecacheyu
2023/01/10 12:12
2119
0
阿里云ECS服务器提示漏洞的处理方法
关于阿里云ECS服务器提示漏洞修复问题自己手动修复,采用软件升级一般都可以解决。修复步骤参考:一、root登陆终端二、yum check-update 查看可升级的系统软件三、yum upgrade 升级所有可升级的系统软件四、y 确认升级五、直至显示Complete!所有升级完成
2021/08/08 22:20
3498
0
最新文章
PHP两项高危漏洞修复版本发布:PHP2Shell波及全球Web服务器,升级是唯一选择
2026/10/22 15:41教程知识愿你千帆过尽,归来仍是少年!
2026/08/01 21:25生活随笔腾讯、阿里、字节,大战AI办公
2026/07/25 12:43科技频道网站开发必看:5款实用富文本编辑器推荐,新手也能快速上手
2025/12/24 15:39教程知识阿里发布通义万相2.6:国内首个角色扮演视频模型来了!人人能当导演
2025/12/18 09:59科技频道